
Twee kritieke kwetsbaarheden in de programmeertaal PHP hebben geleid tot een reeks voorzorgsmaatregelen bij overheids- en mediawebsites. De PHP Foundation meldde de lekken dinsdagavond. Vervolgens haalden diverse organisaties hun websites of diensten uit voorzorg offline, in afwachting van een herstelupdate.
De gevolgen zijn groot, omdat PHP enorm wijdverbreid is. Naar schatting draait bijna 70 procent van het internet op PHP of op applicaties die ervan gebruikmaken. Op een gezaghebbende risicoschaal voor cyberveiligheid scoort het lek 9,2 uit 10, volgens de stichting zelf. Daarmee is het een van de ernstigste kwetsbaarheden van dit moment.
Twee kwetsbaarheden gemeld door de PHP Foundation
De PHP Foundation, de stichting achter de programmeertaal, maakte dinsdagavond melding van twee kritieke kwetsbaarheden. Ontwikkelaars waarschuwden direct dat de impact groot kan zijn. Eigenaren van websites en webhosters moesten zich voorbereiden op een snelle update zodra die beschikbaar zou komen.
Cybersecurity-experts van het bedrijf watchTowr noemen de twee kwetsbaarheden gezamenlijk PHP2Shell. Met die naam wordt gewezen op de kern van het probleem: aanvallers kunnen via de lekken een eigen toegang, in vakjargon een shell, tot een website verkrijgen. Het gaat om een kwetsbaarheid in de basis van de technologie, niet in één losse toepassing.
Wat aanvallers met het lek kunnen doen
Volgens watchTowr kunnen kwaadwillenden dankzij de kwetsbaarheden hun eigen computercode injecteren in websites die PHP gebruiken. Zodra die code draait, bepalen zij in feite wat er op de site gebeurt. De beveiligingsexperts spreken over vergaande mogelijkheden, omdat de aanvaller geen toegang tot beheeraccounts nodig heeft.
Cybercriminelen kunnen daardoor onder meer wachtwoorden stelen of frauduleuze aankopen uitvoeren. Een webshop, een inlogpagina of een overheidsportaal kan het doelwit worden. Dat verklaart waarom organisaties liever een tijdelijke storing accepteren dan het risico lopen dat er ongemerkt code in hun systemen wordt geplaatst.
Tweede Kamer, DigiD en MijnOverheid tijdelijk offline
Uit voorzorg zijn de websites van de Tweede Kamer, de Autoriteit Persoonsgegevens, het Nationaal Cyber Security Centrum (NCSC) en persbureau ANP offline gehaald. Het is opvallend dat ook het NCSC, de organisatie die andere partijen over digitale dreigingen adviseert, de eigen site tijdelijk sloot.
Daarnaast zijn het computernetwerk voor hoger onderwijs, DigiD en MijnOverheid tijdelijk op zwart gezet. Voor burgers betekent dat dat inloggen bij overheidsdiensten even niet mogelijk was. Het gaat om diensten waar dagelijks veel mensen gebruik van maken, van belastingzaken tot het inzien van persoonlijke gegevens.
Driekwart van het web draait op PHP
De schaal van het probleem verklaart de reacties. Naar schatting gebruikt zo’n driekwart van alle websites PHP, terwijl een andere schatting uitkomt op bijna 70 procent van het internet, inclusief applicaties die op PHP draaien. De precieze verhouding verschilt per telling, maar beide cijfers wijzen op een overgrote meerderheid van de websites.
Vooral wie een website met WordPress beheert, moet volgens Felienne Hermans, hoogleraar informatica aan de Vrije Universiteit Amsterdam, goed opletten zodra de update van PHP beschikbaar komt. WordPress is een veelgebruikte dienst om websites te maken en gebruikt PHP. Het bedrijf erachter stelt dat het meer dan 40 procent van alle websites beheert.
Code die al sinds 2004 in PHP zit
Hermans wijst erop dat het om code gaat die al in 2004 in PHP zit. Dat is ruim twintig jaar. Aan de ene kant kun je dat positief uitleggen, zegt zij, omdat het internet sinds 2004 niet volledig in elkaar is gestort door dit lek. De kwetsbaarheid is kennelijk niet massaal uitgebuit.
Aan de andere kant is het juist reden tot zorg. ‘Cybercriminelen zouden de kwetsbaarheden in principe al jaren hebben kunnen misbruiken’, zegt Felienne Hermans. Zij stelt daarmee niet vast dat dit ook is gebeurd. Er is geen bewijs dat de lekken daadwerkelijk jarenlang zijn misbruikt; het gaat om een theoretische mogelijkheid.
Update naar voren gehaald na uitgelekte informatie
De PHP Foundation werkt aan een oplossing die woensdagmiddag om uiterlijk 16.00 uur klaar moet zijn. Eigenaren van websites en webhosters kunnen hun diensten dan updaten, waarna het lek gedicht zou moeten zijn. Pas daarna kunnen offline gehaalde websites weer met meer vertrouwen online komen.
Er stond al een update van PHP gepland, maar die is naar voren geschoven nadat informatie over de kwetsbaarheden was uitgelekt op de nieuwssite Hacker News. Op X meldt Dane Knecht van cybersecurity- en cloudbedrijf CloudFlare dat hackers al proberen misbruik te maken van de PHP2Shell-kwetsbaarheden. Het NCSC heeft echter nog geen actief misbruik gesignaleerd.
Onzichtbare schade en de onbekende rol van AI
Volgens Hermans verschilt deze situatie van de recente hacks bij Odido of Albert Heijn. Die vielen direct op, omdat hackers dreigden data te verkopen of omdat schappen in de supermarkt leeg kwamen te staan. De gevolgen van het PHP-lek zijn daarentegen mogelijk onzichtbaar, omdat een aanvaller er baat bij heeft zijn aanwezigheid geheim te houden.

‘Dit is hypothetisch, maar een hacker zou bijvoorbeeld een programma hebben kunnen injecteren om bij een webshop of politieke partij toetsaanslagen op te slaan’, zegt Hermans. Of nieuwe AI-tools hierbij een rol spelen, is volgens haar niet bekend. ‘Het zou best kunnen dat een programmeur van PHP het lek zelf heeft gevonden.’
Bronnen: RTL Nieuws, Volkskrant
Dit artikel is tot stand gekomen met ondersteuning van
kunstmatige intelligentie (AI). Ter ondersteuning van onze
menselijke redacteurs gebruiken wij Google Gemini met
zoekfunctionaliteit om informatie te verzamelen,
nieuwsfeiten te structureren en een artikel op te stellen. Vóór publicatie controleert een menselijke
redacteur de feiten, bronnen en inhoud. Waar nodig worden
onjuistheden gecorrigeerd en wordt de tekst aangepast voor een
natuurlijke en duidelijke schrijfstijl. AI ondersteunt ons
redactionele proces, maar vervangt de menselijke controle
niet. De uiteindelijke verantwoordelijkheid ligt bij onze
redactie.
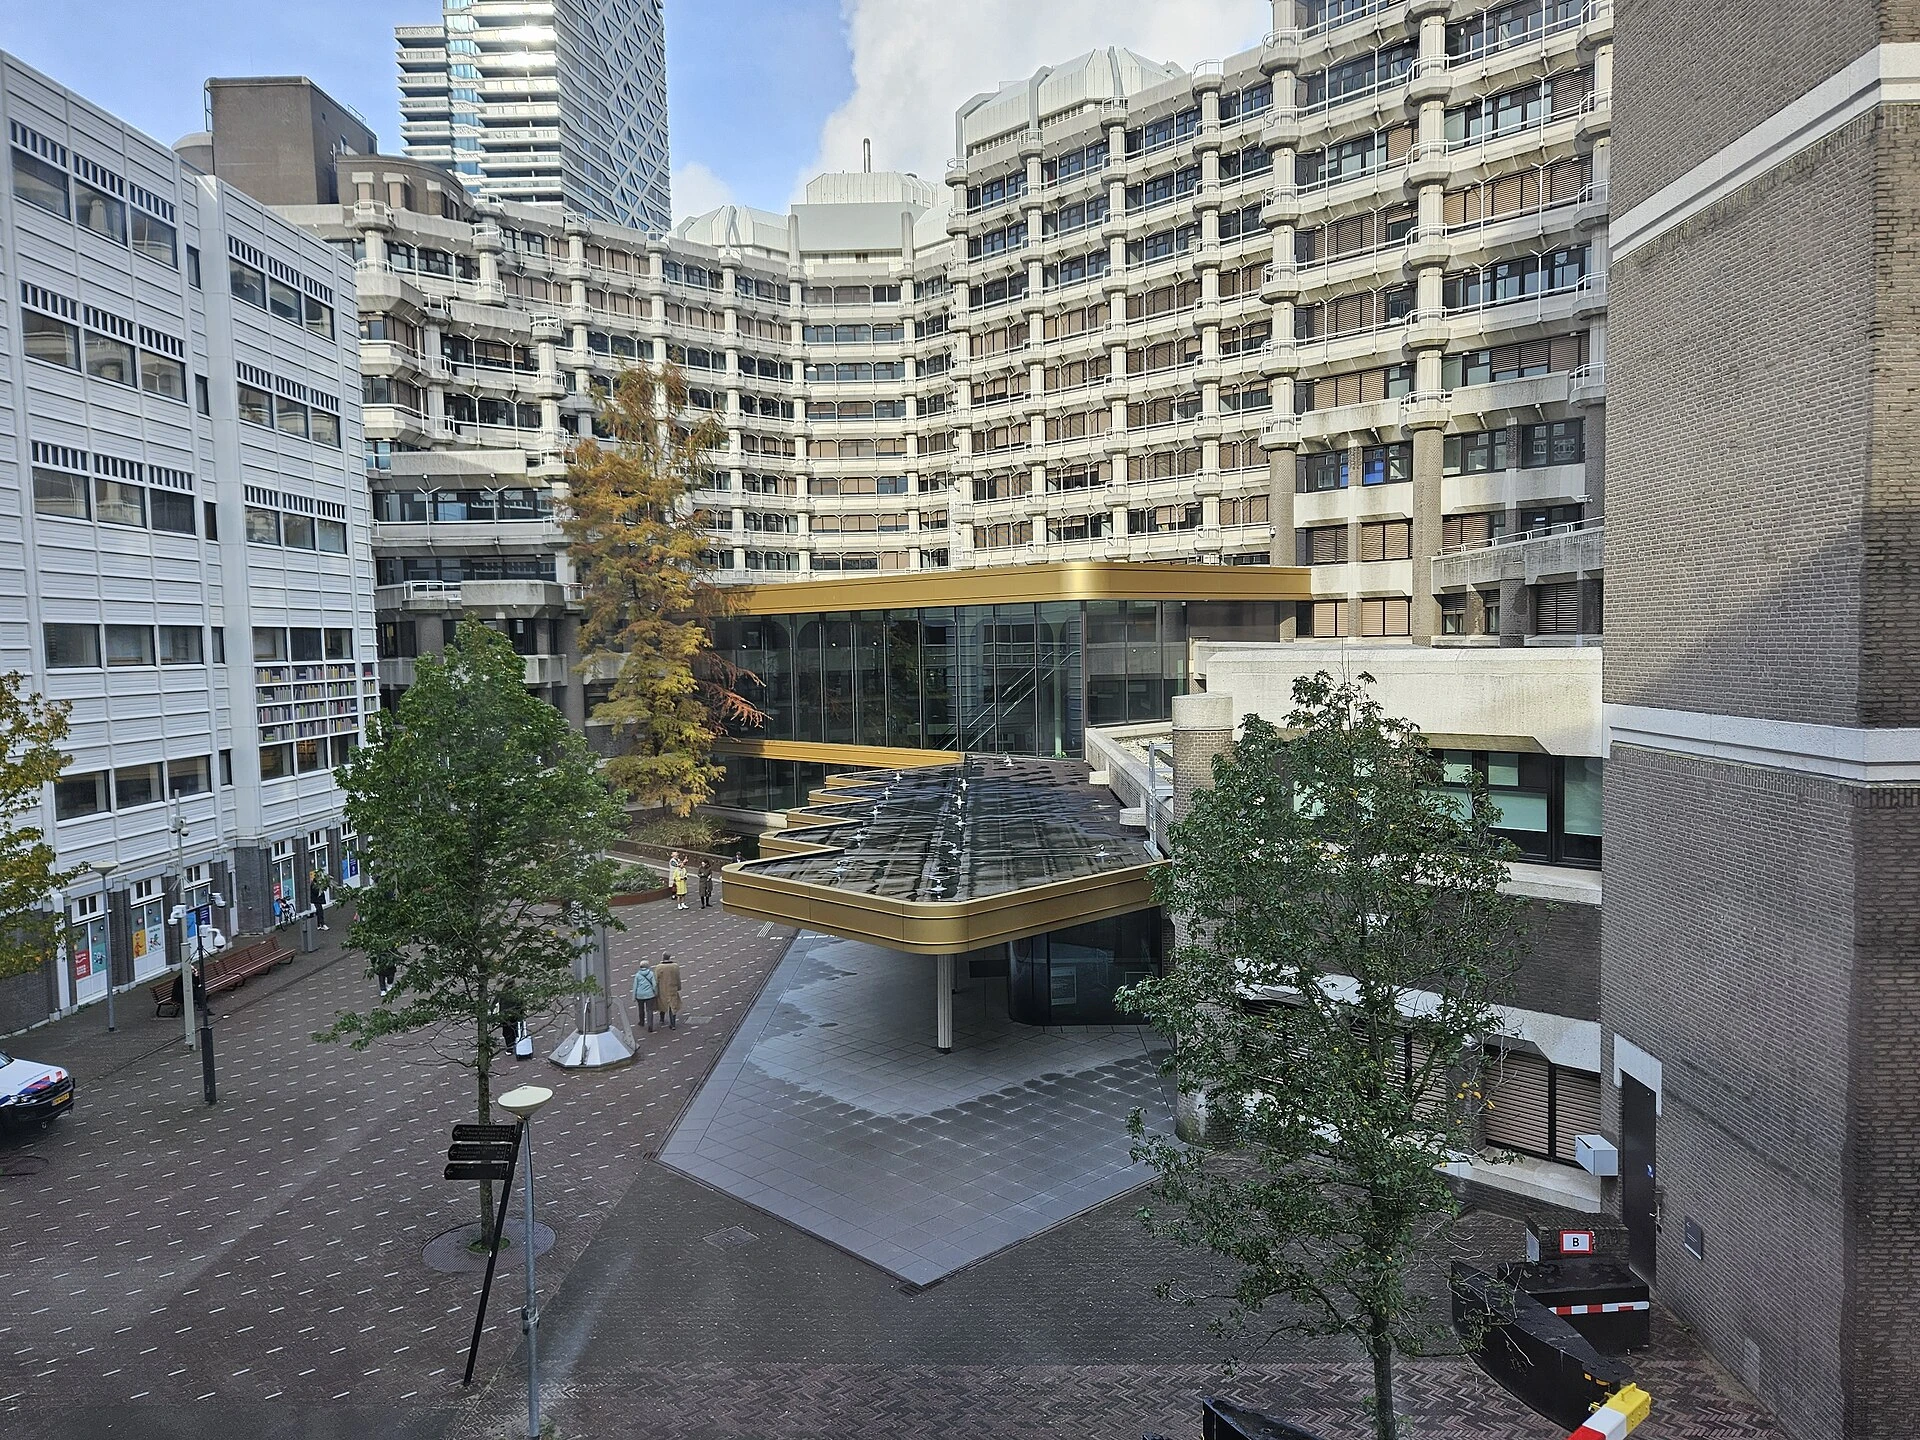
Foto: Binnenplein van het tijdelijke Tweede Kamergebouw in Den Haag — OlafJanssen (bron), CC BY-SA 4.0
Foto: Verlicht toetsenbord van een laptop in het donker — Eugene Alvin Villar (seav) (bron), CC BY-SA 4.0
Foto: Het Binnenhof gezien over de Hofvijver — Suicasmo (bron), CC BY-SA 4.0